در دنیای امروز که حملات سایبری از حالت ساده و امضامحور خارج شدهاند و به سمت حملات رفتاری، چندمرحلهای و هدفمند حرکت کردهاند، سؤال اصلی این است: چگونه میتوان تهدیدات واقعی را در نقطه وقوع آنها شناسایی و مهار کرد؟
پاسخ این سؤال، در مفهومی به نام سیستم EDR نهفته است.
سیستم EDR یا Endpoint Detection and Response یک راهکار امنیتی پیشرفته است که تمرکز آن بر پایش مداوم، تحلیل رفتاری و پاسخ فعال به تهدیدات در سطح Endpoint میباشد. Endpointها شامل لپتاپها، سرورها، سیستمهای کاربری، ماشینهای مجازی و هر نقطهای هستند که کاربر یا سرویس روی آن اجرا میشود.
EDR مانند تصفیه آب پیشرفته است؛ آلودگی را در لحظه تشخیص میدهد، منبع آن را پیدا میکند و قبل از گسترش، جلوی آن را میگیرد.
سیستم EDR چیست و چرا در امنیت Endpoint اهمیت حیاتی دارد؟
سیستم EDR (Endpoint Detection and Response) یک پلتفرم امنیتی پیشرفته است که بهصورت مداوم رفتار Endpointها (کامپیوترها، سرورها، لپتاپها و دیگر دستگاههای متصل به شبکه) را زیر نظر میگیرد. هدف اصلی EDR شناسایی تهدیدات ناشناخته، تحلیل حملات پیچیده و ارائه پاسخ سریع و مؤثر به رخدادهای امنیتی است.
برخلاف راهکارهای سنتی ضد بدافزار که تنها به دنبال شناسایی تهدیدات شناختهشده هستند، EDR به این سه سؤال کلیدی پاسخ میدهد:
چه اتفاقی در سیستم افتاده؟
چرا این اتفاق افتاده؟
چگونه باید آن را متوقف کرد؟
اهمیت حیاتی EDR در امنیت Endpoint از چند نکته ناشی میشود:
شروع اکثر حملات از Endpointها: بیش از ۷۰٪ حملات سایبری از طریق Endpointها آغاز میشوند.
استفاده مهاجمان از ابزارهای قانونی سیستم: روشهای Living off the Land اجازه میدهد مهاجمان بدون بدافزار آشکار، سیستم را کنترل کنند.
حملات بدون فایل (Fileless Attacks): بسیاری از حملات مدرن بدون نصب فایل مخرب عمل میکنند و تنها با رفتار غیرعادی سیستم قابل شناسایی هستند.
در چنین شرایطی، تنها راه مؤثر برای افشای حملات، پایش دقیق رفتار Endpointهاست؛ دقیقاً همان کاری که EDR طراحی شده است تا انجام دهد.
علاوه بر این، برخی سازمانها از سیستم های ضدعفونی UV برای پاکسازی محیط و جلوگیری از انتقال عوامل بیماریزا و حتی تهدیدات فیزیکی روی تجهیزات استفاده میکنند. ترکیب این نوع اقدامات فیزیکی با EDR میتواند یک لایه امنیتی جامع فراهم کند، هرچند کاربرد UV بیشتر در کنترل آلودگی فیزیکی است و نقش آن در امنیت سایبری مکمل محسوب میشود.
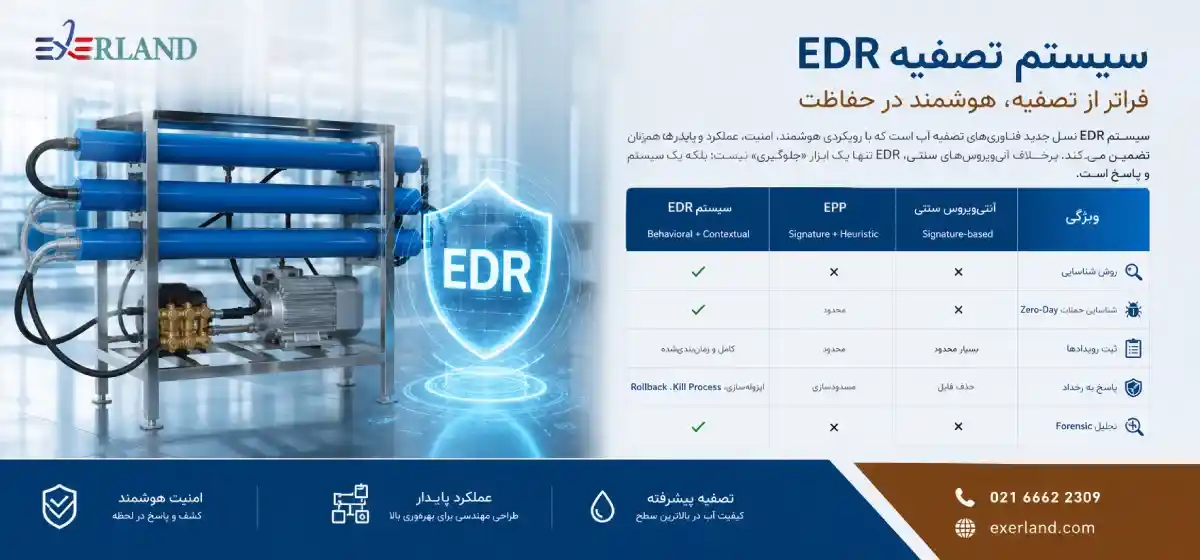
سیستم تصفیه EDR چه تفاوتی با آنتیویروس سنتی و EPP دارد؟
برای درک بهتر نقش EDR، باید تفاوت آن با آنتیویروسها و EPPها را بشناسیم.
| سیستم EDR | EPP | آنتیویروس سنتی | ویژگی |
|---|---|---|---|
| Behavioral + Contextual | Signature + Heuristic | Signature-based | روش شناسایی |
| ✅ | محدود | ❌ | شناسایی حملات Zero-Day |
| کامل و زمانبندیشده | محدود | بسیار محدود | ثبت رویدادها |
| ایزولهسازی، Kill Process، Rollback | مسدودسازی | حذف فایل | پاسخ به رخداد |
| ✅ | ❌ | ❌ | تحلیل Forensic |
سیستم EDR تنها یک ابزار «جلوگیری» نیست؛ بلکه یک سیستم کشف و پاسخ است. یعنی فرض را بر این میگذارد که ممکن است حملهای رخ داده باشد و باید آن را پیدا کرد.
سیستم EDR چگونه رفتارهای مشکوک را در Endpoint شناسایی میکند؟
سیستمهای EDR (Endpoint Detection and Response) برای شناسایی رفتارهای مشکوک روی Endpointها، دادههای متنوعی را از طریق Agentهای نصبشده روی دستگاهها جمعآوری میکنند. در مورد محیطهای صنعتی، مانند دستگاههای تصفیه صنعتی، این کار به حفاظت از سیستمهای کنترل صنعتی (ICS) و تجهیزات حیاتی کمک میکند.
مهمترین دادههایی که EDR جمعآوری میکند شامل موارد زیر است:
اجرای Processها: مشاهده برنامهها و اسکریپتهایی که روی سیستم اجرا میشوند.
ارتباطات شبکه: پایش ارتباط با IPها و سرورهای خارجی، مخصوصاً IPهای ناشناخته یا غیرعادی.
تغییرات Registry: بررسی تغییرات غیرمنتظره در تنظیمات سیستم.
دسترسی به حافظه: شناسایی تلاشها برای تزریق کد یا دسترسی غیرمجاز به حافظه Processهای حساس.
رفتار کاربر و سرویسها: ثبت فعالیتهای غیرمعمول کاربران و سرویسها.
این دادهها سپس توسط الگوریتمهای تحلیل رفتاری پردازش میشوند تا الگوهای غیرعادی و زنجیره حمله شناسایی شود.
مثال ساده در محیط صنعتی:
اجرای PowerShell در نیمهشب روی سرور کنترل سیستم تصفیه.
تلاش برای تزریق کد به Processهای سیستمی مرتبط با کنترل تجهیزات.
برقراری ارتباط با IP ناشناخته خارجی که خارج از شبکه صنعتی است.
هیچکدام از این اقدامات به تنهایی الزاما بدافزار نیستند، اما ترکیب آنها میتواند نشانه یک حمله هدفمند به دستگاه های تصفیه صنعتی باشد که EDR آن را شناسایی و گزارش میکند.
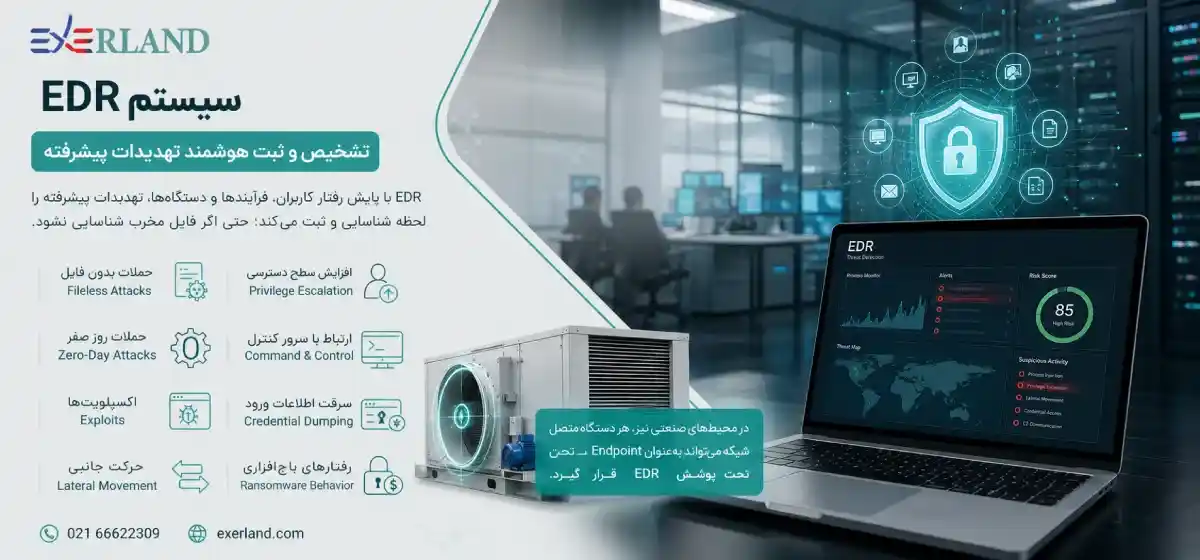
سیستم EDR چه نوع تهدیداتی را شناسایی و ثبت میکند؟
سیستم EDR توانایی شناسایی طیف وسیعی از تهدیدات را دارد، از جمله:
حملات Fileless
حملات Zero-Day
Exploitها
Lateral Movement
Privilege Escalation
Command & Control Communication
Credential Dumping
Ransomware Behavior
برتری EDR این است که حتی اگر فایل مخرب شناسایی نشود، رفتار حمله قابل ردگیری است.
در سناریوهای صنعتی، حتی یک هواساز استخری کوچک که به شبکه کنترل مرکزی متصل است میتواند بهعنوان Endpoint تحت پوشش EDR قرار گیرد و رفتار غیرعادی آن ثبت شود، بدون اینکه بخش اصلی متن از موضوع امنیت IT منحرف شود.
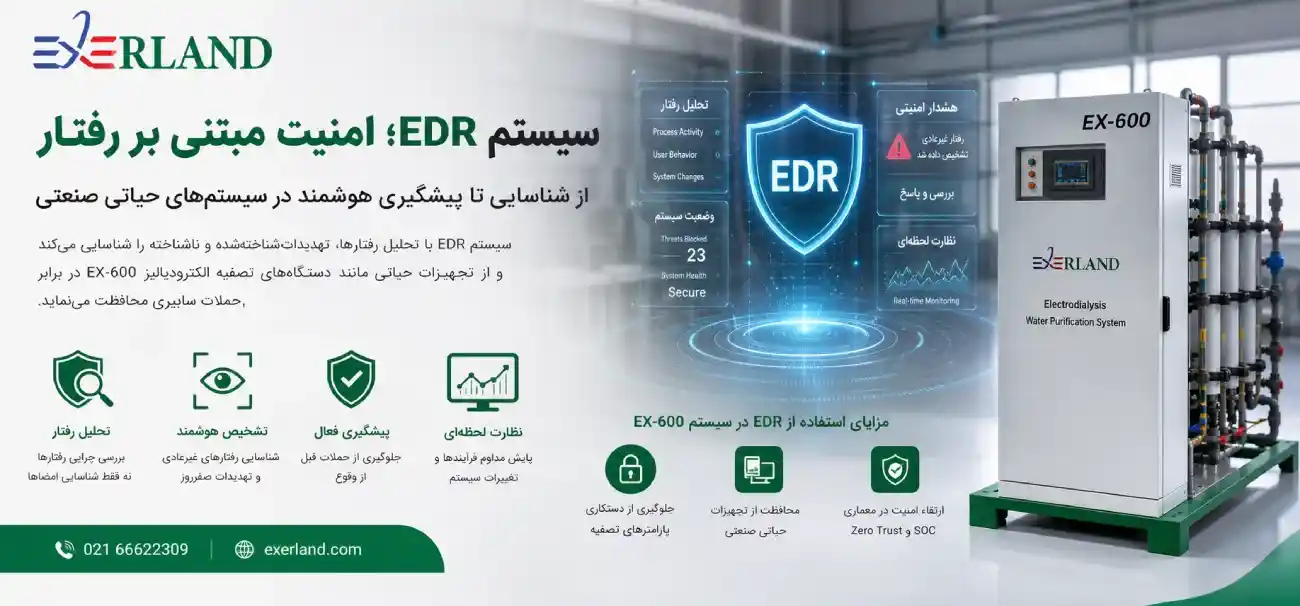
سیستم EDR چرا بهعنوان یک راهکار امنیتی مبتنی بر رفتار شناخته میشود؟
سیستمهای EDR بهعنوان راهکارهای امنیتی مبتنی بر رفتار شناخته میشوند، زیرا تمرکز اصلی آنها بر تحلیل چرایی رفتارها است، نه صرفاً شناسایی «چه چیزی اجرا شده».
بهطور دقیقتر:
اکثر سیستمهای سنتی امنیتی، مانند آنتیویروسها، تنها به دنبال امضاها یا شناسههای شناختهشده تهدیدها هستند و پاسخ آنها عمدتاً واکنشی است.
در مقابل، EDR روی سؤال کلیدی تمرکز دارد:
«چرا این رفتار اتفاق افتاده و آیا منطقی است؟»
این نگرش باعث میشود که حتی رفتارهای ناشناخته یا صفرروز (Zero-Day) شناسایی شوند، زیرا سیستم به دنبال الگوهای غیرعادی و مشکوک در اجرای برنامهها، تغییرات سیستم و تعامل کاربران با دستگاهها است.
در حوزه صنعتی، بهخصوص سیستمهای تصفیه آب و دستگاههای تصفیه الکترودیالیز (EDR) – مدل EX-600، این ویژگی اهمیت زیادی دارد:
رفتار غیرمعمول یک سرویس یا Process میتواند نشانه تلاش برای دستکاری پارامترهای تصفیه یا دسترسی غیرمجاز باشد.
EDR با تحلیل رفتارها به پیشگیری از حملات و محافظت از تجهیزات حیاتی کمک میکند، نه فقط شناسایی پس از وقوع.
به همین دلیل، EDR در معماریهای Zero Trust و مراکز عملیات امنیتی (SOC) مدرن جایگاه مرکزی دارد و امنیت را از حالت واکنشی به حالت تحلیلی و پیشدستانه ارتقا میدهد.
اگر بخواهید، میتوانم یک مثال عملی از سناریوی حمله به سیستم EX-600 و نحوه تشخیص آن توسط EDR هم آماده کنم تا کاربرد واقعی آن روشنتر شود. آیا مایل هستید این مثال را ببینید؟
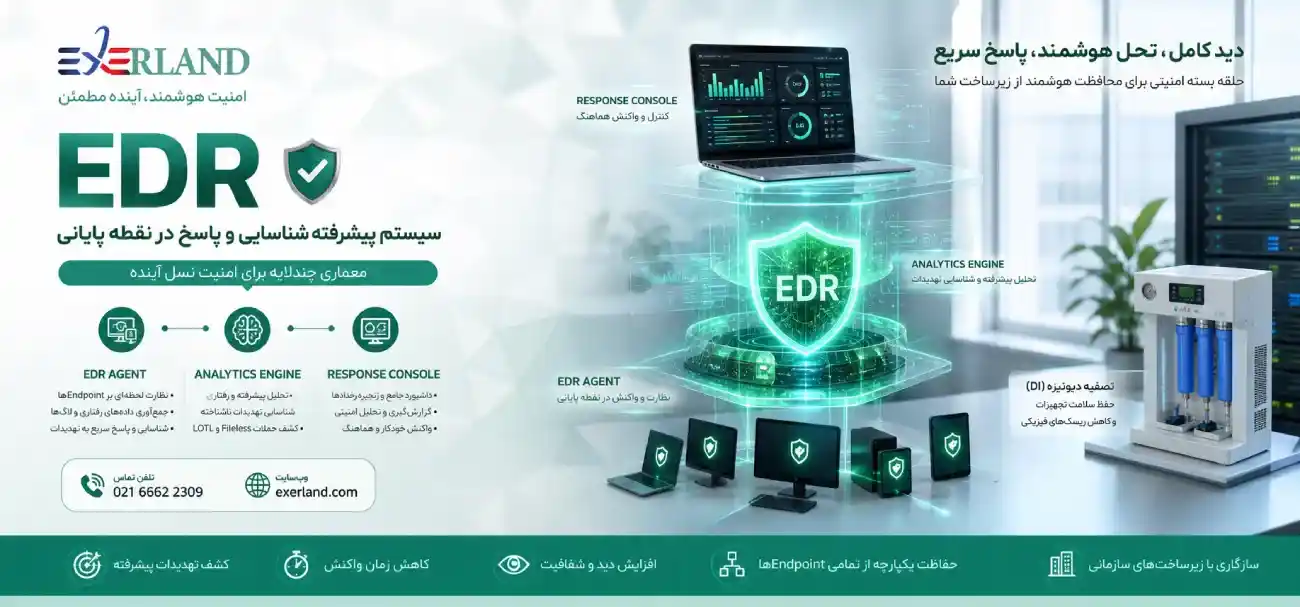
سیستم EDR از چه اجزای فنی و معماری امنیتی تشکیل شده است؟
برای درک عمیقتر عملکرد سیستم EDR (Endpoint Detection and Response)، باید آن را نه صرفاً یک نرمافزار بلکه یک معماری امنیتی چندلایه در نظر گرفت. این معماری به EDR امکان میدهد که هم دید دقیق و لحظهای از Endpointها داشته باشد و هم تحلیلهای متمرکز و پاسخهای هماهنگ به حملات را اجرا کند.
اجزای فنی و معماری EDR
EDR Agent (لایه Endpoint)
نصب شده روی هر Endpoint (کامپیوتر، لپتاپ، سرور و …)
جمعآوری دادههای رفتاری، لاگها و اطلاعات فرایندها
شناسایی فعالیتهای مشکوک بهصورت لحظهای
اجرای پاسخهای فوری محدود در سطح Endpoint (مثلاً بلاک کردن پروسه مخرب)
EDR Backend / Analytics Engine
دریافت و پردازش دادههای جمعآوری شده از Agentها
تحلیل رفتاری و تطبیق با الگوهای تهدید پیشرفته
شناسایی حملات Fileless، Living off the Land و تهدیدات ناشناخته
ایجاد هشدارها و راهنمایی برای اقدامات بعدی
EDR Console & Response Layer
رابط مدیریتی و کنترلی برای تیم امنیت
نمایش داشبورد، گزارشها و زنجیره رخدادهای امنیتی
امکان اجرای واکنشهای هماهنگ و خودکار (Isolation، Quarantine، Kill Process)
این سه لایه با هم یک سیستم حلقه بسته امنیتی ایجاد میکنند: شناسایی رفتار مشکوک → تحلیل متمرکز → پاسخ سریع و هماهنگ.
علاوه بر این، در محیطهای فیزیکی حساس، استفاده از دستگاه تصفیه دیونیزه (DI) برای حذف ذرات معلق و آلودگی روی تجهیزات میتواند مکمل خوبی برای حفظ سلامت فیزیکی و کاهش ریسکهای غیرسایبری باشد، هرچند کاربرد آن مستقیماً در امنیت سایبری نیست.
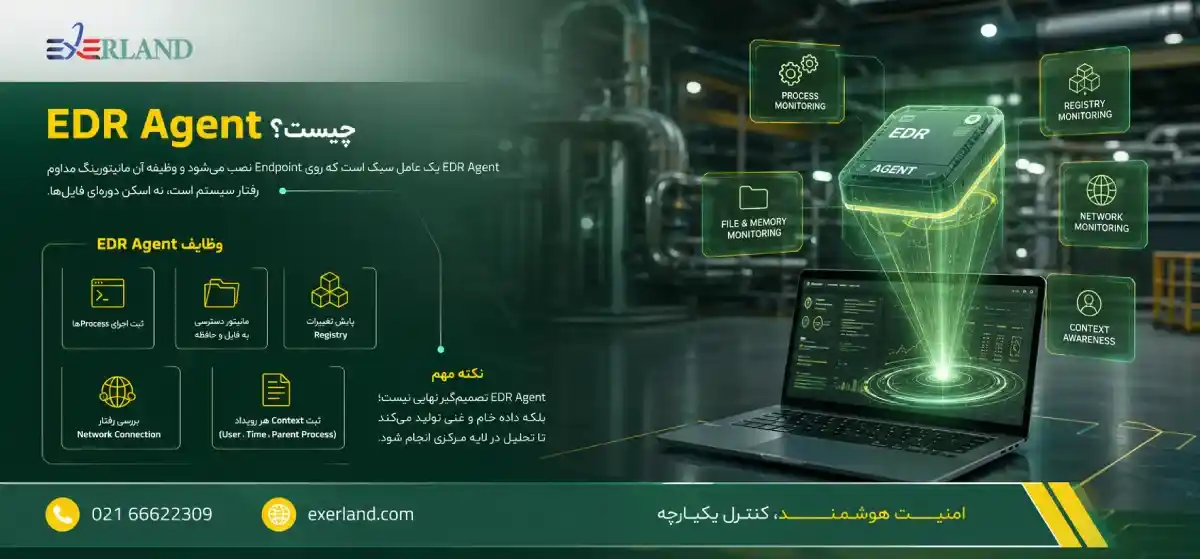
سیستم EDR Agent چیست و چه نقشی در جمعآوری داده دارد؟
EDR Agent یک عامل سبک (Lightweight Agent) است که روی Endpoint نصب میشود و وظیفه آن مانیتورینگ مداوم رفتار سیستم است، نه اسکن دورهای فایلها.
وظایف اصلی EDR Agent شامل موارد زیر است:
ثبت اجرای Processها
مانیتور دسترسی به فایل و حافظه
پایش تغییرات Registry
بررسی رفتار Network Connection
ثبت Context هر رویداد (User، Time، Parent Process)
نکته مهم این است که EDR Agent تصمیمگیر نهایی نیست؛ بلکه داده خام و غنی تولید میکند تا تحلیل در لایه مرکزی انجام شود.
بیشتر بخوانید: راهنمای جامع تصفیه آب صنعتی برای معادن و صنایع فلزی
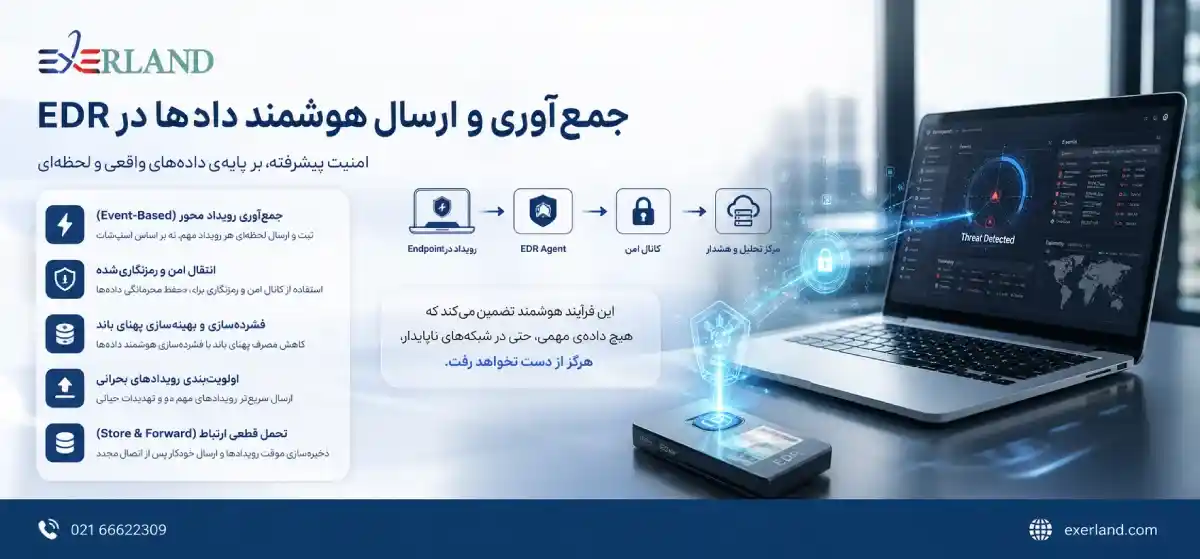
سیستم EDR چگونه دادههای Endpoint را جمعآوری و ارسال می کند؟
EDR دادهها را بهصورت Event-Based جمعآوری میکند، نه Snapshot-Based.
یعنی هر رویداد مهم بلافاصله ثبت و ارسال میشود.
جریان داده معمولاً به این شکل است:
Endpoint Event → EDR Agent → Secure Channel → Analytics Engine
ویژگیهای مهم این فرآیند:
رمزنگاری دادهها در حین انتقال
فشردهسازی برای کاهش مصرف پهنای باند
اولویتبندی رویدادهای بحرانی
تحمل قطعی ارتباط (Store & Forward)
این طراحی باعث میشود حتی در شبکههای ناپایدار هم هیچ داده مهمی از دست نرود.
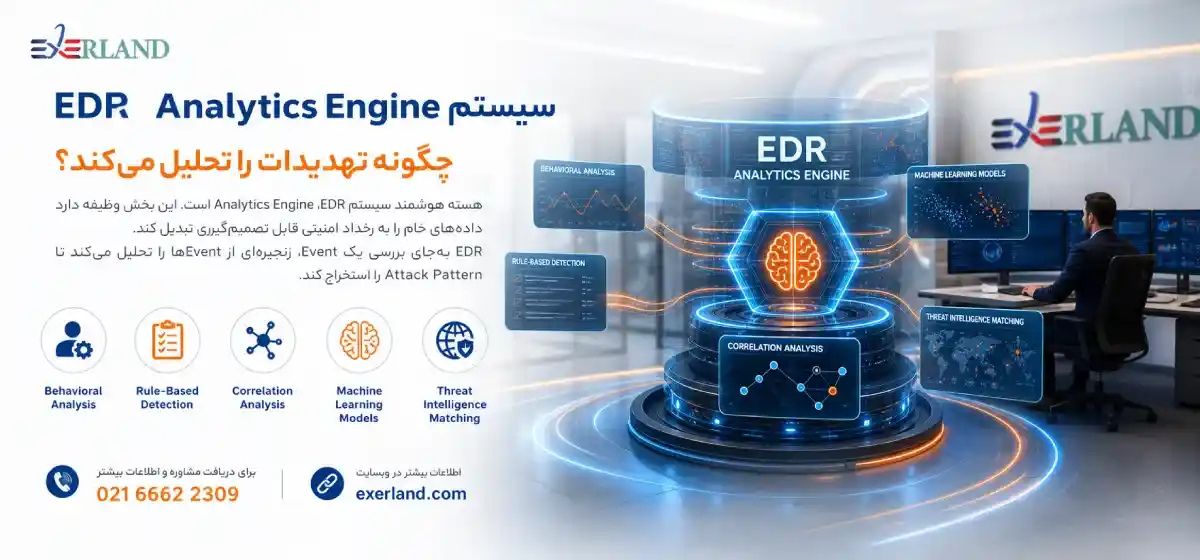
سیستم EDR Analytics Engine چگونه تهدیدات را تحلیل می کند؟
هسته هوشمند سیستم EDR، Analytics Engine است. این بخش وظیفه دارد دادههای خام را به رخداد امنیتی قابل تصمیمگیری تبدیل کند.
روشهای تحلیل شامل:
Behavioral Analysis
Rule-Based Detection
Correlation Analysis
Machine Learning Models
Threat Intelligence Matching
EDR بهجای بررسی یک Event، زنجیرهای از Eventها را تحلیل میکند تا Attack Pattern را استخراج کند.
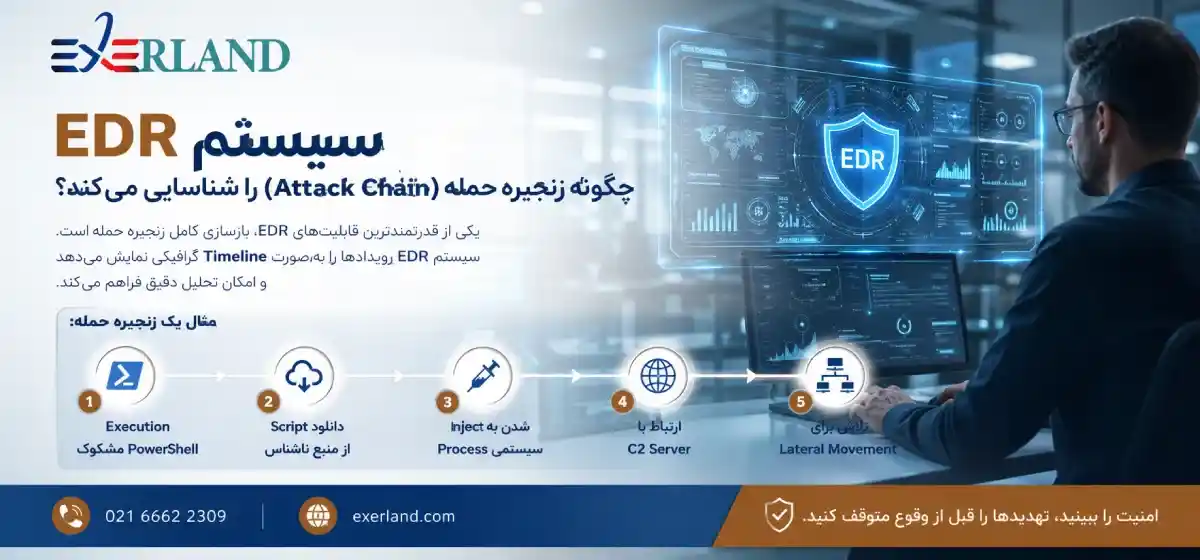
سیستم EDR چگونه زنجیره حمله (Attack Chain) را شناسایی می کند؟
یکی از قدرتمندترین قابلیتهای EDR، بازسازی کامل زنجیره حمله است.
مثال یک زنجیره حمله:
Execution مشکوک PowerShell
دانلود Script از منبع ناشناس
Inject شدن به Process سیستمی
ارتباط با C2 Server
تلاش برای Lateral Movement
سیستم EDR این رویدادها را بهصورت Timeline گرافیکی نمایش میدهد و امکان تحلیل دقیق فراهم میکند.
سیستم EDR Console چیست و چه امکاناتی در اختیار تیم امنیت می گذارد؟
EDR Console یا داشبورد مدیریتی، نقطه تعامل انسان با سیستم است.
قابلیتهای کلیدی Console:
مشاهده Alertها و Severity
Drill-down روی هر Endpoint
نمایش Timeline حمله
اجرای Response Action
گزارشگیری مهندسی
Console باید طوری طراحی شده باشد که:
برای مهندس SOC سریع باشد
برای مدیر امنیت قابل فهم باشد
برای Forensic دقیق و مستند باشد
سیستم EDR چگونه پاسخ به تهدید (Response) را اجرا می کند؟
EDR فقط شناسایی نمیکند؛ اقدام میکند.
اقدامات پاسخ شامل:
Kill Process
Quarantine File
Isolate Endpoint from Network
Block Hash / IP / Domain
Rollback تغییرات
پاسخها میتوانند:
Manual (با تأیید کارشناس)
Automated (براساس Policy)
اجرا شوند.
سیستم EDR چگونه پاسخ خودکار را بدون ایجاد اختلال اجرا می کند؟
یکی از نگرانیهای سازمانها، قطع سرویس یا ایجاد Downtime است.
EDR این مشکل را با Context-Aware Response حل میکند.
یعنی:
اگر Endpoint سرور حیاتی باشد → Response محدودتر
اگر Endpoint کاربر عادی باشد → Response تهاجمیتر
اگر رفتار در ساعات غیرکاری باشد → سطح ریسک بالاتر
این هوشمندی باعث میشود پاسخها هدفمند و ایمن باشند.
سیستم EDR چه تفاوتی در دید امنیتی سازمان ایجاد می کند؟
قبل از EDR:
حمله دیده نمیشود
فقط نتیجه حمله مشخص است
بعد از EDR:
نقطه شروع حمله مشخص است
مسیر حرکت مهاجم دیده میشود
زمان حضور مهاجم (Dwell Time) کاهش مییابد
EDR دید امنیتی را از حالت «کور» به حالت تحلیلی و پیشگیرانه تبدیل میکند.
بیشتر بخوانید:طراحی و انتخاب سیستمهای تصفیه آب صنعتی در صنایع شیمیایی بر اساس راندمان فرآیندی و الزامات کیفی آب
سیستم EDR چگونه شاخصهای عملکرد امنیتی (Security Metrics) را تحلیل و بهینه میکند؟
یکی از تفاوتهای بنیادین سیستم EDR با راهکارهای سنتی این است که امنیت را از یک مفهوم کیفی، به یک سیستم قابلاندازهگیری تبدیل میکند.
در معماریهای مدرن امنیت سایبری، «دیدن حمله» کافی نیست؛ باید بتوان آن را اندازهگیری، تحلیل و بهینهسازی کرد.
سیستم EDR دقیقاً در همین نقطه ارزش واقعی خود را نشان میدهد.
سیستم EDR چگونه شاخص MTTD را کاهش می دهد؟
MTTD (Mean Time To Detect) میانگین زمانی است که طول میکشد تا یک حمله از لحظه شروع شناسایی شود.
 محاسبه MTTD:

MTTD = مجموع زمان شناسایی همه رخدادها / تعداد کل رخدادها
نقش سیستم EDR در کاهش MTTD:
مانیتورینگ Real-Time Endpoint
تحلیل پیوسته رفتار Processها
حذف تأخیر ناشی از Scanهای دورهای
شناسایی حمله قبل از بروز خسارت
در سازمانهایی که EDR پیادهسازی شده، MTTD از چند روز به چند دقیقه یا حتی ثانیه کاهش پیدا میکند.
سیستم EDR با مانیتورینگ Real-Time Endpoint، تحلیل پیوسته رفتار Processها و حذف تأخیر ناشی از Scanهای دورهای باعث میشود حملات سریعتر شناسایی شوند و MTTD از چند روز به چند دقیقه یا حتی ثانیه کاهش پیدا کند(مشابه تأثیر فوری فیلتر UV در سیستم های ضدعفونی UV).
سیستم EDR چگونه شاخص MTTR را بهینه می کند؟
MTTR (Mean Time To Respond) میانگین زمان لازم برای مهار و پاسخ به یک حادثه امنیتی است.
 محاسبه MTTR:

MTTR = مجموع زمان پاسخ به رخدادها / تعداد کل رخدادها
سیستم EDR چگونه MTTR را کاهش میدهد؟
پاسخ خودکار (Automated Response)
ایزولهسازی سریع Endpoint آلوده
Kill Process بدون نیاز به حضور فیزیکی
حذف رفتوبرگشتهای دستی در Incident Response
نتیجه:
حملهای که پیشتر ساعتها یا روزها طول میکشید، اکنون در کمتر از چند دقیقه مهار میشود و این بهطور مستقیم MTTR را کاهش میدهد و از گسترش تهدید جلوگیری میکند. بهطور مشابه، در محیطهای صنعتی و تولیدی، استفاده از دستگاه تصفیه آب صنعتی با فیلتر UF (Ultrafiltration) باعث حذف سریع و مؤثر ذرات و آلایندهها میشود، درست مثل EDR که پاسخ سریع و مؤثر به تهدیدات را در سطح دیجیتال فراهم میکند؛ هر دو رویکرد سرعت و کارآمدی را در کنترل «آلودگی» بهینه میکنند.
سیستم EDR چگونه نرخ تشخیص حملات واقعی را افزایش می دهد؟
یکی از مشکلات بزرگ امنیت سنتی، False Positive است؛ هشدارهای اشتباه که تیم SOC را خسته میکند.
نرخ تشخیص واقعی (True Detection Rate):
TDR = (تعداد حملات واقعی شناساییشده / کل حملات واقعی) × 100سیستم EDR با تحلیل Context و زنجیره رفتار:
هشدارهای بیارزش را حذف میکند
فقط Alertهای معنادار تولید میکند
تمرکز تیم امنیت را بالا میبرد
سیستم EDR چگونه نرخ False Positive را کاهش می دهد؟
 نرخ هشدار اشتباه:

False Positive Rate = (تعداد هشدارهای اشتباه / کل هشدارها) × 100
EDR با:
تحلیل چندمرحلهای
بررسی Parent/Child Process
همبستگی رویدادها (Correlation)
باعث میشود هر Alert ارزش بررسی داشته باشد.
سیستم EDR چگونه زمان حضور مهاجم (Dwell Time) را کاهش می دهد؟
Dwell Time مدتزمانی است که مهاجم بدون شناسایی در شبکه حضور دارد.
محاسبه Dwell Time:Dwell Time = زمان شناسایی حمله − زمان نفوذ اولیه
سیستم EDR با شناسایی زودهنگام:
حرکت جانبی مهاجم را متوقف میکند
از گسترش آلودگی جلوگیری میکند
ریسک خسارت گسترده را کاهش میدهد
سیستم EDR چگونه تحلیل Forensic دقیق انجام می دهد؟
EDR دادهها را بهصورت Timeline-Based Forensics ذخیره میکند:
چه Processی اجرا شد؟
توسط چه کاربری؟
از کجا شروع شد؟
به کدام سیستمها گسترش یافت؟
چه تغییری ایجاد کرد؟
این دادهها:
قابل استناد حقوقی هستند
برای Incident Report استفاده میشوند
پایه بهبود Policyهای امنیتی آینده هستند
سیستم EDR چگونه تصمیمگیری امنیتی را مبتنی بر داده می کند؟
سیستم EDR امنیت را از «حس» جدا میکند و به «عدد» وصل میکند.
مثال تصمیمگیری:
اگر MTTR > حد استاندارد → افزایش Automation
اگر False Positive بالا → بهینهسازی Rule
اگر Dwell Time طولانی → بازنگری سیاست Endpoint
سیستم EDR چگونه با SOC و SIEM همافزایی ایجاد می کند؟
EDR داده خام تولید میکند
SIEM دادهها را همبسته میکند
SOC تصمیم نهایی را میگیرد
EDR به SOC این امکان را میدهد که:
سریعتر تصمیم بگیرد
دقیقتر پاسخ دهد
حمله را در مبدأ متوقف کند
سیستم EDR در چه سازمانها و سناریوهایی به صورت حیاتی استفاده می شود؟
سیستم EDR دیگر یک ابزار «اختیاری» نیست؛ بلکه در بسیاری از سازمانها به یک نیاز حیاتی امنیتی تبدیل شده است.
هر سازمانی که دارای Endpointهای متعدد، کاربران مختلف و دادههای حساس است، مستعد حملات پیشرفته میباشد.
سازمانهایی که بیشترین نیاز به سیستم EDR دارند:
سازمانهای متوسط و بزرگ با شبکه توزیعشده
شرکتهای دارای نیروی دورکار (Remote Workforce)
مراکز داده و ارائهدهندگان سرویس
سازمانهای مالی، بانکی و بیمه
صنایع حیاتی و زیرساختهای حساس
شرکتهای دارای تیم SOC یا برنامه Incident Response
در این سناریوها، دید نقطهای کافی نیست؛ دید رفتاری و متمرکز ضروری است.
سیستم EDR چگونه از گسترش حملات در شبکه جلوگیری می کند؟
یکی از مهمترین مزایای سیستم EDR، جلوگیری از حرکت جانبی (Lateral Movement) است.
زمانی که یک Endpoint آلوده شناسایی میشود:
ارتباط شبکه آن Endpoint قطع میشود
فرآیندهای مشکوک متوقف میشوند
Credentialهای در معرض خطر مسدود میشوند
این واکنش سریع باعث میشود:
حمله در همان نقطه شروع متوقف شود
سایر سیستمها آلوده نشوند
هزینه Incident بهشدت کاهش یابد
سیستم EDR چه مزایایی برای مدیران امنیت و کارفرما دارد؟
از نگاه مدیریتی، سیستم EDR فقط یک ابزار فنی نیست؛ یک سرمایهگذاری قابل دفاع است.
مزایای مدیریتی سیستم EDR:
کاهش هزینههای Incident Response
جلوگیری از توقف سرویس (Downtime)
افزایش شفافیت امنیتی
بهبود گزارشدهی به مدیریت ارشد
تطابق بهتر با الزامات قانونی و استانداردها
EDR امنیت را از یک «هزینه نامشخص» به یک شاخص قابل گزارش تبدیل میکند.
سیستم EDR چگونه به تصمیم گیری استراتژیک امنیتی کمک می کند؟
دادههای خروجی EDR به مدیران کمک میکند به سؤالات کلیدی پاسخ دهند:
بیشترین حملات از کجا شروع میشوند؟
کدام Endpoint بیشترین ریسک را دارد؟
کدام رفتارها بیشترین تهدید را ایجاد میکنند؟
این اطلاعات پایه تصمیماتی مثل:
سرمایهگذاری در آموزش کاربران
بازنگری سیاستهای دسترسی
بهینهسازی معماری شبکه
را فراهم میکند.
سیستم EDR چگونه در پیاده سازی Zero Trust نقش کلیدی دارد؟
مدل Zero Trust بر این اصل استوار است:
«هیچ کاربر یا سیستمی قابل اعتماد نیست، مگر خلافش ثابت شود.»
سیستم EDR با:
پایش مداوم رفتار Endpoint
اعتبارسنجی مداوم فعالیتها
واکنش سریع به رفتار غیرعادی
به یکی از ستونهای اصلی Zero Trust تبدیل میشود.
سیستم EDR چه معیارهایی برای انتخاب و پیاده سازی دارد؟
انتخاب سیستم EDR باید کاملاً مهندسی انجام شود، نه تبلیغاتی.
معیارهای کلیدی انتخاب EDR:
دقت تحلیل رفتاری
میزان False Positive
قابلیت پاسخ خودکار
سازگاری با زیرساخت فعلی
مقیاسپذیری
کیفیت گزارشگیری Forensic
پشتیبانی و بهروزرسانی مداوم
EDR ضعیف، فقط حجم Alert را بالا میبرد؛
EDR حرفهای، تصمیم را ساده میکند.
سیستم EDR چگونه با سایر ابزارهای امنیتی همافزایی ایجاد می کند؟
سیستم EDR باید بهعنوان بخشی از اکوسیستم امنیتی دیده شود، نه یک جزیره جدا.
همافزایی با:
SIEM
SOAR
Firewall
IAM
Threat Intelligence
باعث میشود امنیت از حالت جزیرهای خارج شود و به سیستم یکپارچه دفاعی تبدیل گردد.
سیستم EDR چه اشتباهات رایجی در پیاده سازی دارد؟
برخی سازمانها با وجود خرید EDR، به نتیجه مطلوب نمیرسند.
دلایل رایج:
فعال نکردن پاسخ خودکار
نداشتن تیم تحلیل
تنظیم نادرست Policyها
عدم مانیتورینگ مداوم
نادیده گرفتن گزارشها
EDR ابزار است؛ استفاده درست، نتیجه را میسازد.
سیستم EDR چرا به هسته امنیت سایبری مدرن تبدیل شده است؟
چون:
حملات امضامحور دیگر کافی نیستند
مهاجمان از ابزارهای قانونی استفاده میکنند
Endpoint نقطه شروع بیشتر حملات است
سیستم EDR:
حمله را میبیند
آن را تحلیل میکند
و قبل از گسترش متوقف میکند
چرا بدون سیستم EDR آن امنیت ناقص است؟
سیستم EDR یک ابزار نیست؛ یک نگرش امنیتی است.
نگرشی که فرض را بر وقوع حمله میگذارد و برای کشف، تحلیل و پاسخ آماده است.
اگر سازمانی:
Endpoint دارد
داده حساس دارد
به تداوم سرویس اهمیت میدهد
بدون سیستم EDR، در معرض ریسک جدی است.